Immutable backup – co to jest i kiedy naprawdę chroni przed ransomware
Organizacja ma backup i włączoną funkcję immutable. Podczas ataku ransomware intruz zdobywa jednak konto uprzywilejowane, otwiera konsolę systemu kopii zapasowych i próbuje usunąć punkty odtworzenia. Następnie zmienia politykę retencji, wyłącza kolejne zadania i sprawdza, czy może skasować repozytorium albo przejąć warstwę storage. Dopiero wtedy wychodzi na jaw, czy „niezmienialność” była rzeczywistą barierą, czy tylko ustawieniem kontrolowanym z tego samego środowiska.
Dlatego właściwe pytanie nie brzmi: „czy mamy włączone immutable?”. Brzmi ono: czy napastnik, który przejął najbardziej uprzywilejowane konta w organizacji, nadal może wpłynąć na chronione kopie? Odpowiedź zależy nie tylko od formatu danych, lecz także od miejsca ich przechowywania, sposobu egzekwowania retencji, separacji poświadczeń, ochrony control plane i testów odzyskiwania.
Co warto wiedzieć
- Immutable backup chroni kopię przed zmianą lub usunięciem przez ustalony czas, lecz siła ochrony zależy od implementacji.
- WORM, Object Lock i retention lock nie zawsze oznaczają ten sam model uprawnień.
- Jeden checkbox nie tworzy odpornej architektury. Trzeba ocenić cały łańcuch kontroli.
- Największą wartość daje immutable połączone z offsite, separacją administracyjną i osobnym control plane.
- Immutable chroni dane, ale nie zastępuje testów, RTO/RPO ani Disaster Recovery.
- NIS2 obejmuje backup i DR, lecz nie nakazuje konkretnej technologii immutable.
Czym jest immutable backup
Immutable backup, czyli niezmienialna kopia bezpieczeństwa, to kopia chroniona przez określony czas przed zmianą, nadpisaniem lub usunięciem. Ma zachować historyczny punkt odzyskania nawet po przejęciu części środowiska.
Nie każdy produkt opisany jako „immutable” zapewnia jednak ten sam poziom ochrony. Blokadę może egzekwować aplikacja backupowa, system repozytorium, platforma storage albo niezależna usługa. Niezmienialność nie jest też szyfrowaniem: szyfrowanie chroni poufność, a immutable ogranicza zmianę i usunięcie danych.
Dlaczego ransomware atakuje systemy backupowe
Przed szyfrowaniem napastnik może rozpoznawać środowisko, podnosić uprawnienia i szukać punktów odtworzenia. Zniszczenie recovery wydłuża przestój i zwiększa presję na organizację.
CISA w przewodniku StopRansomware ostrzega, że ransomware wyszukuje dostępne kopie, aby je usunąć lub zaszyfrować. Zaleca kopie offline oraz regularne testy dostępności i integralności backupu. Napastnik może próbować:
- usunąć restore points i snapshoty,
- wyłączyć zadania backupowe,
- skrócić retencję lub zmienić polityki lifecycle,
- przejąć administratora backupu lub konsolę storage,
- usunąć zasób, konto albo repozytorium,
- zaszyfrować kopie osiągalne z przejętej sieci.
Analiza musi więc obejmować pliki, tożsamości, interfejsy zarządzające i zależności opisane szerzej w materiale Dlaczego backup nie działa po ransomware.
Jak działa WORM, Object Lock i retention lock
WORM oznacza Write Once, Read Many: dane można zapisać i odczytywać, ale przez czas ochrony nie powinny dać się zmienić ani usunąć. Stosuje się m.in. Object Lock, retention lock i legal hold.
Amazon S3 Object Lock pokazuje znaczenie trybu pracy. Governance mode może obejść użytkownik ze specjalnym uprawnieniem. W compliance mode chronionej wersji nie może usunąć nawet użytkownik root, a retencji nie można skrócić. Azure Immutable Storage analogicznie odróżnia politykę odblokowaną od zablokowanej.
| Mechanizm | Co robi | Najważniejsze pytanie kontrolne |
|---|---|---|
| WORM | Chroni zapisane dane przed modyfikacją i usunięciem | Czy ochrona obejmuje również administratorów i jak długo trwa? |
| Object Lock | Nakłada blokadę na wersje obiektów | Czy działa w trybie możliwym do obejścia specjalnym uprawnieniem? |
| Retention lock | Utrwala politykę przechowywania | Kto może ją zmienić, skrócić albo usunąć? |
| Legal hold | Blokuje usunięcie do czasu zwolnienia blokady | Kto może zdjąć hold i czy jego konto jest odseparowane? |
Im bardziej niezależnie egzekwowana jest ochrona, tym trudniej obejść ją przez przejęcie jednej konsoli. Nadal trzeba zbadać uprawnienia do zasobu nadrzędnego, konta chmurowego, kluczy i warstwy zarządzającej.
Dlaczego „włączone immutable” nie zawsze wystarcza
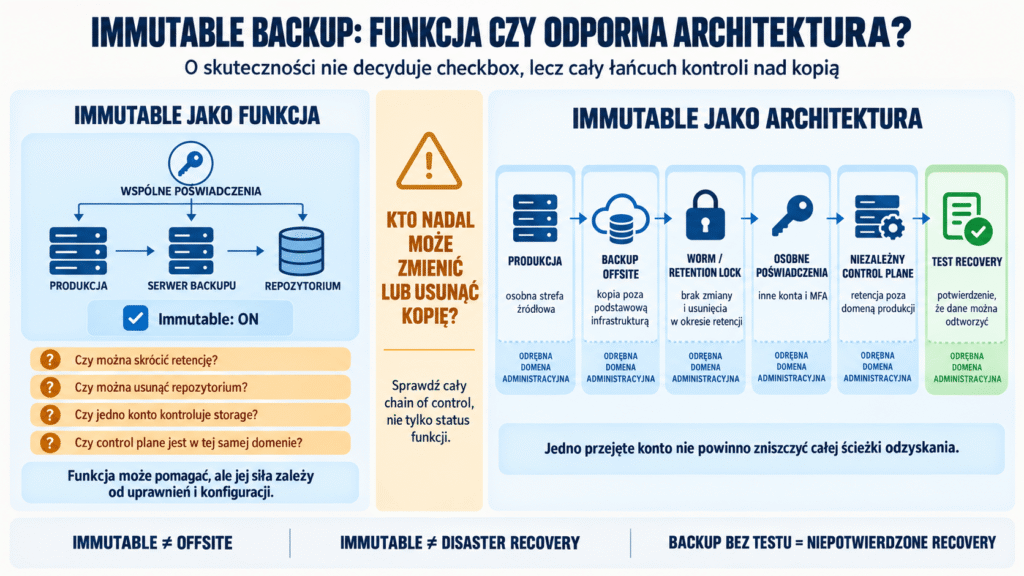
Niezmienialny plik nie jest jeszcze odporną architekturą. Można zablokować modyfikację obiektów, a pozostawić możliwość usunięcia repozytorium, zmiany polityki, odebrania klucza albo skasowania konta storage.
Trzeba więc sprawdzić cały chain of control:
- kto ustawia i zatwierdza retencję,
- kto może użyć uprawnienia omijającego blokadę,
- kto zarządza backupem i repozytorium,
- kto może usunąć bucket, tenant, subskrypcję lub konto,
- gdzie są przechowywane klucze i kto może je wycofać,
- czy logi są chronione,
- czy konta produkcyjne mają ścieżkę administracyjną do kopii.
Checkbox może uruchomić wartościowy mechanizm, ale dopiero architektura określa, czy napastnik może go wyłączyć lub ominąć.
Immutability jako funkcja i jako właściwość architektury
W modelu funkcjonalnym organizacja włącza immutable w aplikacji. To może być skuteczne, jeśli repozytorium jest utwardzone, a uprawnienia rozdzielone. Trzeba jednak ustalić, czy administrator aplikacji może zmienić retencję, usunąć repozytorium lub przejąć storage.
W modelu architektonicznym kopia ma osobny control plane i poświadczenia, a retencję egzekwuje warstwa niezależna od produkcji. Prawo do zapisu lub odtwarzania nie oznacza wtedy prawa do wcześniejszego usunięcia danych.
Immutability jest tak silne, jak najsłabsza ścieżka administracyjna prowadząca do kopii. Jeżeli jedno przejęte konto pozwala zarządzać produkcją, backupem i storage, niezmienialność pozostaje zależna od tej samej domeny ryzyka.
Warstwy rozwiązania opisuje artykuł Jak wygląda architektura backupu odpornego na ransomware.
Dlaczego separacja administracyjna jest krytyczna
Domena administracyjna obejmuje konta i systemy pod wspólną kontrolą. Control plane służy do zmiany konfiguracji, a blast radius określa zasięg skutków jednego przejętego konta.
Jeżeli jedno konto zarządza serwerami, backupem, repozytorium i retencją, blast radius jest bardzo duży. Napastnik wykorzystuje wtedy uprawnienia skupione w jednym miejscu.
Bezpieczniejszy model wykorzystuje osobne konta, MFA, najmniejsze uprawnienia, dedykowane stacje administracyjne oraz oddzielny tenant lub domenę zarządzającą. CISA zaleca także rozdzielenie kont administratorów od kont użytkowników i separację obowiązków.
Lokalne immutable nie jest z definicji nieskuteczne. Dobrze odseparowane repozytorium może zapewniać silną ochronę, a źle skonfigurowana usługa zewnętrzna – nie.
Immutable po stronie klienta i poza jego domeną
Immutable zarządzane przez klienta może być efektywne, jeśli storage ma własne zabezpieczenia, retencji nie da się skrócić, a konta są rozdzielone. Klient nadal jednak administruje wieloma warstwami i może pozostawić wspólną ścieżkę uprawnień.
W modelu poza domeną klienta organizacja może zapisywać i odzyskiwać kopie, lecz nie może jednostronnie usunąć ich przed końcem retencji. Ogranicza to skutki przejęcia lokalnej domeny lub serwera backupowego. Pozostają ryzyka dostawcy, złego zakresu kopii, utraty kluczy i zbyt wolnego odtwarzania.
Najsilniejszy model zakłada, że atakujący musi pokonać niezależną warstwę bezpieczeństwa, a nie tylko przejąć kolejne konto w tym samym środowisku.
Zwykły backup, lokalne immutable i odseparowane immutable
| Cecha | Zwykły backup | Immutable w tej samej domenie | Immutable w odseparowanej domenie |
|---|---|---|---|
| Modyfikacja chronionych danych | Zwykle możliwa po uzyskaniu dostępu | Ograniczona mechanizmem produktu lub storage | Silnie ograniczona niezależną polityką |
| Usunięcie przed końcem retencji | Często możliwe | Zależy od trybu, konfiguracji i uprawnień | Powinno być wykluczone dla klienta |
| Wspólne konta z produkcją | Możliwe | Nadal możliwe | Powinny być rozdzielone |
| Skutek przejęcia backup servera | Wysoki | Zależny od implementacji | Ograniczony, jeśli storage ma osobny control plane |
| Skutek przejęcia domeny klienta | Wysoki | Potencjalnie wysoki | Znacznie ograniczony |
| Offsite | Niekoniecznie | Niekoniecznie | Zwykle tak |
| Niezależny control plane | Zwykle nie | Niekoniecznie | Powinien występować |
| Odporność na ransomware | Niska, jeśli kopia jest osiągalna | Od średniej do wysokiej | Wysoka przy prawidłowym wdrożeniu i testach |
Tabela porównuje modele zagrożeń, nie nazwy produktów. Rozwiązanie trzeba zweryfikować w dokumentacji, konfiguracji i kontrolowanym teście.
Ochrona przed błędem administratora
Niezmienialność może zatrzymać także przypadkowe usunięcie repozytorium, punktów odtworzenia lub błędne polecenie administratora.
Zbyt długa retencja zwiększa koszt i może utrudnić uzasadnione usunięcie danych. Zbyt krótka nie obejmie okresu, w którym atak pozostawał niewykryty. Powinna więc wynikać z ryzyka, wymagań prawnych i czasu wykrycia incydentu.
Czego immutable backup nie rozwiązuje
Immutable backup nie gwarantuje kompletności, spójności aplikacyjnej ani braku malware. Może zachować dane zaszyfrowane lub uszkodzone przed wykonaniem kopii. Nie potwierdza też, że backup obejmuje wszystkie konfiguracje i zależności.
Niezmienialność nie zapewnia sama w sobie:
- poprawnego wykonania backupu,
- odpowiedniej długości historii,
- bezpiecznego punktu odtworzenia sprzed ataku,
- środowiska, do którego można przywrócić dane,
- kolejności uruchamiania usług,
- osiągnięcia RTO i RPO,
- wystarczającej przepustowości oraz wydajności storage,
- procedur, ról i decyzji potrzebnych podczas kryzysu.
Niezmienialna kopia bez testu to niepotwierdzona zdolność recovery. Potrzebne są testy odtworzeniowe backupu i DR, obejmujące także uruchomienie systemu lub aplikacji.
Immutable backup a Disaster Recovery
Immutable backup chroni możliwość odzyskania danych. Disaster Recovery organizuje przywrócenie infrastruktury i usług. To różne poziomy odporności.
Organizacja może mieć chronione kopie, ale nie wiedzieć, gdzie i w jakiej kolejności odtworzyć AD, DNS, sieć, bazy oraz aplikacje. Ma wtedy zabezpieczone dane, lecz nie pełną zdolność wznowienia działania.
RTO określa docelowy czas przywrócenia, a RPO akceptowalną utratę danych w czasie. Immutable nie przesądza o żadnym z nich. Zależą m.in. od częstotliwości kopii, łącza, infrastruktury i sprawności zespołu. Więcej wyjaśnia Plan Disaster Recovery i BCP.
Odporny model backupu i zasada 3-2-1-1-0
Odporny model łączy kilka niezależnych zabezpieczeń:
- Backup offsite – kopia poza podstawową domeną awarii i lokalizacją produkcyjną.
- Immutable lub offline – ograniczenie możliwości modyfikacji i usunięcia.
- Separację administracyjną – inne konta, role, poświadczenia i control plane.
- MFA i least privilege – ograniczenie skutków przejęcia pojedynczego konta.
- Retencję wynikającą z ryzyka – historię dłuższą niż realistyczny czas wykrycia incydentu.
- Monitoring i logowanie – szybkie wykrywanie zmian polityk, błędów zadań i prób usunięcia.
- Testy odzyskiwania – potwierdzenie, że kopię można wykorzystać.
- Disaster Recovery – procedury, środowisko, role oraz kolejność odtwarzania.
Model 3-2-1-1-0 oznacza trzy kopie, dwa media lub systemy, jedną kopię offsite, jedną offline albo immutable i zero błędów potwierdzonych testami. Veeam opisuje 3-2-1-1-0 jako rozwinięcie klasycznej reguły 3-2-1.
Immutable chroni przed zmianą lub usunięciem, a offsite ogranicza wspólną domenę awarii. Offsite bez kontroli dostępu może jednak zostać skasowany zdalnie. Oba mechanizmy powinny się uzupełniać, co opisuje Backup offsite w NIS2.
Immutable backup a NIS2
Art. 21 ust. 2 lit. c dyrektywy NIS2 wskazuje ciągłość działania, w tym zarządzanie backupem, Disaster Recovery i zarządzanie kryzysowe. Wymaga środków odpowiednich i proporcjonalnych, ale nie nakazuje konkretnej technologii immutable.
Immutable może ograniczać ryzyko zniszczenia kopii, ale sam nie zapewnia zgodności. Organizacja musi zarządzać ryzykiem, dostępem, ciągłością, procedurami i testami recovery.
Najczęstsze błędy organizacji
„Mamy immutable, więc jesteśmy bezpieczni”. Deklaracja nie mówi, kto może zmienić retencję, usunąć repozytorium lub przejąć control plane.
Jedno konto do wszystkiego. Zwiększa blast radius po przejęciu poświadczeń.
Immutable bez offsite. Nie rozwiązuje ryzyka utraty całej lokalizacji ani wspólnej infrastruktury.
Offsite bez immutable. Zdalna kopia może pozostać podatna na skasowanie z użyciem przejętego konta.
Zbyt krótka retencja. Wszystkie zachowane punkty mogą już zawierać uszkodzone dane.
Brak testów. Zielony status zadania nie potwierdza uruchomienia aplikacji.
Brak ochrony kluczy i logów. Dane mogą pozostać zapisane, ale bezużyteczne lub bez śladu zmian polityki.
Kiedy immutable backup naprawdę chroni
Immutable backup realnie zwiększa odporność na ransomware, gdy jednocześnie:
- kopia znajduje się poza środowiskiem produkcyjnym,
- chronionych danych nie można zmienić ani usunąć przed końcem retencji,
- retencji nie da się łatwo skrócić uprzywilejowanym kontem klienta,
- backup, storage i produkcja korzystają z odseparowanych poświadczeń,
- control plane ma ograniczony dostęp i własne zabezpieczenia,
- istnieje odpowiednio długa historia punktów odzyskania,
- logi i klucze są chronione niezależnie,
- odtwarzanie jest regularnie testowane,
- organizacja ma procedury Disaster Recovery i zna realne RTO/RPO.
Test architektury brzmi: czy po przejęciu najbardziej uprzywilejowanych kont w produkcji napastnik nadal musi pokonać niezależną barierę, aby zniszczyć recovery? Jeśli nie, trzeba ponownie ocenić siłę ochrony.
Case study: dwie architektury, dwa różne skutki
Organizacja A
Firma utrzymuje produkcję, backup i repozytorium w jednej domenie. Immutable jest aktywne, ale te same konta zarządzają aplikacją, storage i wirtualizacją. Napastnik uzyskuje dostęp do polityk, kluczy i zasobu nadrzędnego, zatrzymuje nowe kopie i próbuje usunąć repozytorium.
Organizacja B
Firma ma lokalny backup i kopię offsite z niezmienialnością egzekwowaną poza domeną produkcji. Konta są rozdzielone, control plane wymaga osobnego MFA, a klient nie może skrócić retencji. Zespół testuje recovery i ma plan DR.
| Obszar | Organizacja A | Organizacja B |
|---|---|---|
| Skutek przejęcia konta domenowego | Dostęp do wielu warstw jednocześnie | Brak bezpośredniej kontroli nad kopią offsite |
| Możliwość zatrzymania nowych kopii | Wysoka | Możliwa lokalnie, ale historia offsite pozostaje chroniona |
| Usunięcie danych w retencji | Zależne od lokalnej implementacji | Zablokowane przez niezależną politykę |
| Gotowość do recovery | Niepotwierdzona | Regularnie testowana |
| Blast radius | Szeroki | Ograniczony przez niezależne bariery |
Organizacja B nadal może wybrać zły punkt, utracić klucze lub nie osiągnąć RTO. Ma jednak więcej niezależnych barier, więc jedno przejęte konto nie powinno zniszczyć całej ścieżki recovery.
Pytania do audytu architektury
| Pytanie | Dowód, którego warto oczekiwać |
|---|---|
| Kto może skrócić albo usunąć politykę retencji? | Macierz ról, konfiguracja trybu blokady, log zmian |
| Czy administrator produkcji może zarządzać storage backupowym? | Oddzielne konta, tenanty, domeny i ścieżki logowania |
| Czy można usunąć cały zasób nadrzędny? | Dokumentacja zachowania platformy i wynik testu kontrolowanego |
| Jak chronione są klucze szyfrujące? | Role KMS/HSM, procedura rotacji i odzyskania |
| Czy historia kopii obejmuje realistyczny czas wykrycia incydentu? | Uzasadnienie retencji oparte na analizie ryzyka |
| Kiedy wykonano ostatni pełny restore? | Raport z testu, czas, zakres, błędy i działania korygujące |
| Czy test potwierdził RTO i RPO? | Pomiar czasu oraz wieku odzyskanych danych |
| Jak odtworzone zostaną AD, DNS, sieć i zależności aplikacyjne? | Aktualny runbook DR i kolejność uruchamiania |
Dowodem nie jest nazwa funkcji, lecz konfiguracja, model uprawnień, chronione logi i powtarzalny wynik testu odzyskania.
Podsumowanie
Immutable backup może zatrzymać jeden z najgroźniejszych etapów ataku ransomware – próbę zniszczenia możliwości odzyskania danych. Jego skuteczność zależy jednak nie od nazwy funkcji, lecz od tego, kto kontroluje retencję, storage, klucze i warstwę administracyjną. Najwyższy poziom odporności daje połączenie odseparowanego backupu offsite, niezmienialności egzekwowanej poza podstawową domeną ryzyka, separacji administracyjnej, testów odtworzeniowych oraz przygotowanego Disaster Recovery.
Jeżeli chcesz sprawdzić, czy obecne immutable nadal chroni kopie po przejęciu kont uprzywilejowanych, umów analizę architektury backupu i gotowości do recovery z SecureVault.
Najczęściej zadawane pytania (FAQ)
Dowiedz się więcej
- Backup offsite w NIS2 – dlaczego backup w tej samej infrastrukturze to nie backup
- Dlaczego backup nie działa po ransomware – kiedy kopia przestaje chronić firmę
- Jak sprawdzić, czy backup działa – testy odtworzeniowe w praktyce
- Plan Disaster Recovery i BCP – jak przygotować firmę na utratę systemów
- Odtwarzanie po awarii – jak wygląda odzyskiwanie systemów po incydencie
Zobacz również

Nie wiesz który pakiet jest odpowiedni dla twojej firmy?
Wypełnij krótką ankietę
Wypełnij krótki formularz, a pomożemy Ci wybrać rozwiązanie, które realnie
ochroni Twoją firmę i zapewni jej ciągłość działania nawet w przypadku awarii.